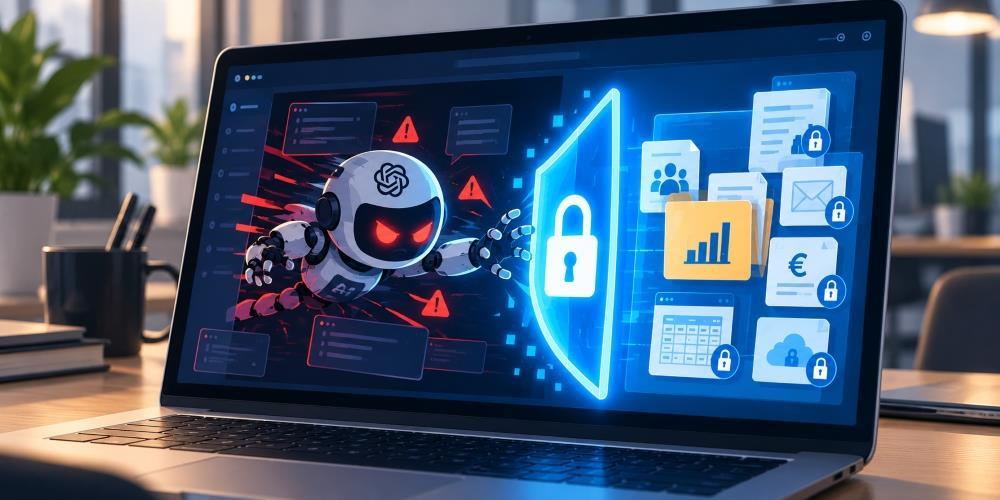
Umjetna inteligencija sve više postaje dio svakodnevnog poslovanja, od pisanja ponuda i analize finansijskih izvještaja do obrade dokumentacije i komunikacije s klijentima. Međutim, korištenje AI alata otvara i pitanje zaštite poslovnih informacija. Jedan nepromišljen unos može značiti da su povjerljivi podaci kompanije, informacije o zaposlenima ili poslovni planovi završili u sistemu nad kojim preduzeće nema potpunu kontrolu.
Kompanije širom svijeta koriste alate poput ChatGPT-a, Microsoft Copilota i drugih AI rješenja kako bi ubrzale administrativne poslove, automatizirale ponavljajuće zadatke i povećale produktivnost zaposlenih.
U prodaji se umjetna inteligencija koristi za pripremu ponuda i analizu potreba kupaca, u marketingu za izradu sadržaja i planiranje kampanja, dok menadžmentu može pomoći u obradi velikih količina informacija i pripremi poslovnih odluka.
Ipak, sve šira primjena AI tehnologije donosi izazov koji mnoge kompanije još nisu sistemski riješile: kako iskoristiti prednosti umjetne inteligencije, a istovremeno spriječiti neovlašteno otkrivanje poslovnih tajni i ličnih podataka?
Problem nije nužno u samoj tehnologiji, nego u načinu na koji se koristi. Zaposlenik koji želi brzo analizirati ugovor, pripremiti finansijski pregled ili sažeti dokumentaciju može, bez razmišljanja o posljedicama, unijeti informacije koje ne bi smjele napustiti interno poslovno okruženje.
Stručne smjernice za sigurnu primjenu umjetne inteligencije ukazuju na potrebu uspostavljanja jasnih pravila, kontrole pristupa i odgovornosti zaposlenih.
Koje podatke nikada ne treba unositi u javne AI alate?
Prvi korak u zaštiti poslovnih informacija jeste prepoznavanje podataka koji se smatraju povjerljivim.
To ne podrazumijeva samo dokumente označene kao poslovna tajna. Osjetljive informacije mogu se nalaziti u svakodnevnoj elektronskoj pošti, internim izvještajima, tabelama, ugovorima i prezentacijama.
Posebnu pažnju potrebno je posvetiti podacima o klijentima i zaposlenima, bankovnim računima, neobjavljenim finansijskim rezultatima, ugovorenim cijenama, poslovnim strategijama, planovima novih proizvoda i dokumentaciji o pregovorima koji još nisu završeni.
Primjera radi, zaposlenik koji od AI alata traži da uporedi dvije ponude dobavljača ne mora nužno dostaviti kompletne ugovore s imenima poslovnih partnera, brojevima računa i drugim povjerljivim podacima.
Za takvu analizu često su dovoljni izdvojeni tehnički uslovi, rokovi isporuke i cijene, pod uslovom da je njihovo korištenje odobreno internim pravilima kompanije.
S druge strane, javno dostupni podaci, objavljeni promotivni materijali i informacije s web-stranice preduzeća u pravilu predstavljaju znatno manji sigurnosni rizik.
Osnovno pravilo je jednostavno: AI alatu treba dostaviti samo informacije koje su neophodne za konkretan zadatak.
Devet pravila za sigurnije korištenje AI alata u kompaniji
1. Uklonite osjetljive podatke prije korištenja AI alata
Jedna od najjednostavnijih mjera zaštite jeste anonimizacija, odnosno uklanjanje ili zamjena podataka koji omogućavaju identifikaciju osoba, kompanija ili konkretnih poslovnih aktivnosti.
Umjesto stvarnog naziva kupca može se koristiti oznaka „Klijent A“, dok se imena zaposlenih, brojevi računa, interne šifre projekata i drugi identifikacijski podaci mogu izostaviti.
Naprimjer, umjesto da se AI sistemu dostavi kompletan ugovor s poslovnim partnerom, moguće je izdvojiti pojedine odredbe koje je potrebno jezički urediti ili objasniti.
Ipak, sama zamjena imena nije uvijek dovoljna. Osobu ili kompaniju ponekad je moguće prepoznati na osnovu kombinacije drugih informacija, zbog čega prije unosa treba procijeniti može li se identitet indirektno otkriti.
2. Provjerite kako AI platforma koristi vaše podatke
Prije nego što kompanija odobri korištenje određenog AI alata, potrebno je provjeriti njegove uslove korištenja i politiku privatnosti.
Posebno je važno utvrditi koriste li se uneseni podaci za treniranje AI modela, koliko dugo se čuvaju, ko im može pristupiti i mogu li se dijeliti s drugim pružateljima usluga.
Pojedine platforme omogućavaju isključivanje korištenja korisničkih sadržaja za treniranje modela, dok poslovne verzije određenih servisa imaju posebne ugovorne uslove zaštite podataka.
Međutim, isključivanje treniranja modela ne znači automatski da se podaci ne pohranjuju ili obrađuju u druge svrhe. Zbog toga je potrebno zasebno provjeriti pravila o zadržavanju podataka, sigurnosnom nadzoru i pristupu informacijama.
Besplatna verzija određenog AI alata nije nužno nesigurna, ali se ne bi trebala koristiti za obradu povjerljivih poslovnih podataka bez prethodne provjere uslova i odobrenja kompanije.
3. Ograničite pristup AI alatima
Uvođenje umjetne inteligencije u poslovanje ne bi trebalo značiti da svaki zaposlenik automatski dobija pristup svim internim informacijama.
Kompanije mogu koristiti centralizirano upravljanje korisničkim računima, poznato kao Single Sign-On (SSO), koje omogućava kontrolu pristupa različitim poslovnim aplikacijama.
Takav sistem olakšava primjenu višefaktorske autentifikacije, praćenje korisničkih aktivnosti i ukidanje pristupa zaposlenima koji napuštaju kompaniju.
Važno je primjenjivati i princip najmanjih potrebnih ovlaštenja. Zaposlenik u marketingu, naprimjer, ne bi trebao putem AI alata dobiti pristup povjerljivoj dokumentaciji ljudskih resursa samo zato što su oba odjela povezana s istom platformom.
4. Vodite evidenciju korištenja umjetne inteligencije
Kompanije koje koriste AI u poslovnim procesima trebale bi imati mogućnost utvrditi ko je pristupao određenom sistemu, kada i kojim podacima.
Evidencija može obuhvatiti korisničke upite, generirane odgovore, učitavanje dokumenata, povezivanje s drugim aplikacijama i izmjene sadržaja.
Ovakvi zapisi omogućavaju lakšu provjeru eventualnih sigurnosnih incidenata i utvrđivanje okolnosti u kojima je došlo do neovlaštenog pristupa informacijama.
Međutim, i sama evidencija može sadržavati povjerljive podatke. Zbog toga je potrebno ograničiti pristup zapisima, odrediti rokove njihovog čuvanja i uskladiti nadzor sa zahtjevima zaštite privatnosti zaposlenih.
5. Koristite kontrolirane poslovne sisteme umjesto nekontroliranog učitavanja dokumenata
Kopiranje internih dokumenata u različite AI servise može otežati praćenje mjesta na kojima se poslovne informacije nalaze.
Jedno od mogućih rješenja jeste povezivanje odobrenih AI alata s postojećim sistemima za upravljanje dokumentima, poput SharePointa, OneDrivea ili Google Drivea.
Na taj način kompanija može centralizirati upravljanje pristupom i smanjiti potrebu za stvaranjem dodatnih kopija dokumenata.
Ipak, integracija sama po sebi ne garantuje da podaci ostaju isključivo unutar kompanijske infrastrukture. To zavisi od tehničkog načina povezivanja, ugovorenih uslova i načina na koji AI servis obrađuje informacije.
Zato je prije povezivanja potrebno provjeriti koje podatke sistem preuzima, gdje ih obrađuje i poštuje li postojeće korisničke dozvole.
6. AI mora poštovati ista pravila pristupa kao zaposlenici
Za kompanije koje žele koristiti umjetnu inteligenciju za pretraživanje interne dokumentacije jedno od mogućih rješenja jeste tehnologija Retrieval-Augmented Generation (RAG).
Riječ je o pristupu u kojem AI sistem prilikom odgovaranja na upit pronalazi relevantne informacije u odobrenim izvorima, umjesto da se interni dokumenti koriste za dodatno treniranje osnovnog modela.
Takav sistem može omogućiti zaposlenima da postavljaju pitanja o internim procedurama, projektima ili dokumentima, ali samo u okviru ovlaštenja koja već imaju.
Naprimjer, zaposlenik finansijskog odjela može dobiti informacije iz finansijske dokumentacije kojoj ima pristup, dok mu podaci iz povjerljivih kadrovskih dosjea trebaju ostati nedostupni.
Važno je naglasiti da ni RAG nije automatska garancija sigurnosti. Potrebno je pravilno podesiti korisničke dozvole, zaštititi baze podataka i kontrolirati informacije koje se šalju AI modelu.
7. Ne dostavljajte više informacija nego što je potrebno
Kada zaposlenik želi dobiti odgovor na određeno pitanje, često je u iskušenju da AI sistemu dostavi što više dokumenata i dodatnog konteksta.
Međutim, veća količina podataka ne znači nužno i kvalitetniji rezultat.
Ako je zadatak izračunati procentualni rast prihoda, dovoljno je dostaviti relevantne iznose iz dvije posmatrane godine, bez učitavanja kompletnog finansijskog izvještaja koji može sadržavati povjerljive podatke.
Ograničavanje obima informacija smanjuje izloženost podataka, olakšava provjeru odgovora i u pojedinim slučajevima smanjuje troškove korištenja AI sistema.
8. Svaki AI odgovor mora proći ljudsku provjeru
Zaštita podataka ne završava u trenutku kada AI sistem obradi korisnički upit.
Rizik postoji i u generiranom odgovoru, koji može sadržavati netačne tvrdnje, pogrešno protumačene informacije ili podatke koji nisu namijenjeni osobi koja prima rezultat.
AI alati mogu navesti nepostojeće izvore, pogrešno povezati podatke ili proizvesti uvjerljiv tekst koji nije činjenično tačan.
Zbog toga dokumente, poslovne analize, ponude i izvještaje nastale uz pomoć umjetne inteligencije treba provjeriti prije njihove upotrebe, naročito kada se dostavljaju klijentima ili koriste za donošenje važnih poslovnih odluka.
Posebno je važno utvrditi jesu li korišteni podaci tačni, jesu li izvori vjerodostojni i sadrži li završni dokument informacije koje nisu namijenjene njegovim primaocima.
9. Uspostavite jasnu internu politiku korištenja AI alata
Tehničke mjere zaštite neće biti dovoljne ako zaposleni ne znaju koje alate smiju koristiti i koje informacije mogu unositi.
Kompanije bi zato trebale usvojiti interna pravila koja određuju dozvoljene AI platforme, vrste podataka koje se mogu obrađivati, odgovorne osobe i postupanje u slučaju sigurnosnog incidenta.
Takva politika ne mora biti složena, posebno u malim i srednjim preduzećima. Važno je da bude razumljiva zaposlenima i primjenjiva u svakodnevnom radu.
Uz pravila, potrebno je organizirati i osnovnu edukaciju o mogućnostima i ograničenjima umjetne inteligencije.
Zaposlenici trebaju razumjeti da unošenje poslovnih informacija u AI sistem nije isto što i njihova obrada u internom dokumentu ili programu kojem kompanija u potpunosti kontrolira pristup.
Kako to izgleda u praksi?
Zamislimo kompaniju koja koristi umjetnu inteligenciju za pripremu poslovne ponude.
Rizičan način korištenja podrazumijevao bi učitavanje kompletne ponude s nazivom klijenta, njegovim kontaktima, ugovorenim popustima, internom kalkulacijom i poslovnim uslovima u neodobren javni AI alat.
Sigurniji pristup bio bi uklanjanje identifikacijskih i povjerljivih podataka te dostavljanje samo opisa usluge i općih zahtjeva za oblikovanje ponude. Stvarne cijene, nazivi klijenata i ugovorni detalji naknadno bi se unijeli u kontroliranom poslovnom okruženju.
Na taj način kompanija može iskoristiti prednosti AI tehnologije u pripremi dokumentacije, a istovremeno ograničiti izloženost osjetljivih informacija.
Zašto je ovo posebno važno za mala i srednja preduzeća?
Velike kompanije često raspolažu posebnim IT i sigurnosnim timovima, dok mala i srednja preduzeća nerijetko nemaju zaposlenike zadužene isključivo za informacijsku sigurnost.
Istovremeno, i manja preduzeća obrađuju osjetljive informacije o kupcima, dobavljačima, zaposlenima, finansijama i ugovornim odnosima.
Zbog toga rizici nisu ograničeni na velike korporacije. Čak i kompanija s nekoliko zaposlenih može se suočiti s problemom ako se povjerljiva ponuda, baza kupaca ili interni finansijski dokument učita u neodobren AI servis.
Za početak nije neophodno uvoditi složene i skupe sigurnosne sisteme. Značajan dio rizika moguće je smanjiti osnovnim organizacijskim mjerama, kao što su odobravanje alata, ograničavanje pristupa, uklanjanje osjetljivih podataka i edukacija zaposlenih.
Dodatno, kompanije koje obrađuju lične podatke moraju voditi računa o važećim propisima o zaštiti podataka, bez obzira na to koriste li umjetnu inteligenciju ili tradicionalna softverska rješenja.
Sigurnost podataka mora biti dio AI strategije
Primjena umjetne inteligencije ne mora podrazumijevati odricanje od privatnosti ili kontrole nad poslovnim informacijama.
Ključno je da kompanije prije uvođenja AI alata utvrde za koje će se zadatke koristiti, kojim informacijama mogu pristupati i ko je odgovoran za njihovu sigurnu primjenu.
Umjesto potpunog zabranjivanja umjetne inteligencije, preduzeća mogu uspostaviti pravila koja omogućavaju korištenje njenih prednosti uz kontrolu rizika.
Najvažnije pitanje zato nije samo šta umjetna inteligencija može uraditi za kompaniju, nego i koje informacije kompanija smije povjeriti takvom sistemu.
Zaštita poslovnih podataka ne bi trebala biti naknadna mjera, već sastavni dio svake odluke o uvođenju AI tehnologije u poslovanje.