Američka tehnološka kompanija Anthropic upozorila je da bi manji modeli umjetne inteligencije već do kraja 2026. godine mogli razviti sposobnost samostalnog kopiranja i širenja na uređaje povezane s internetom, uključujući pametne televizore i kućanske aparate. Takav razvoj tehnologije mogao bi otvoriti nove sigurnosne rizike jer bi AI sisteme koji rade na velikom broju uređaja bilo znatno teže zaustaviti.
Za razliku od današnjih naprednih modela umjetne inteligencije, koji uglavnom funkcionišu u velikim podatkovnim centrima, budući AI sistemi mogli bi koristiti računarske resurse hiljada međusobno povezanih uređaja u domaćinstvima i poslovnim prostorima.
Anthropic upozorava da bi to predstavljalo značajan izazov za cyber sigurnost. Dok kompanije danas mogu zaustaviti rad svojih modela isključivanjem odgovarajuće infrastrukture, u slučaju njihovog širenja na veliki broj nezavisnih uređaja takva kontrola više ne bi bila jednostavna.
Za zaustavljanje potencijalno opasnog sistema bilo bi potrebno pronaći i ukloniti njegove kopije sa svakog kompromitovanog uređaja.
AI modeli već mogu obavljati brojne korake potrebne za samostalno kopiranje
Prema istraživanju Anthropica, modeli s najviše 30 milijardi parametara već su sposobni izvršavati veliki dio zadataka potrebnih za vlastito kopiranje na druge uređaje.
Ipak, kada te zadatke trebaju povezati u jedinstven, potpuno autonoman proces, još uvijek dolazi do grešaka.
Kompanija procjenjuje da bi, ukoliko se razvoj manjih AI modela nastavi dosadašnjim tempom, oni potrebne sposobnosti mogli dostići do kraja ove godine.
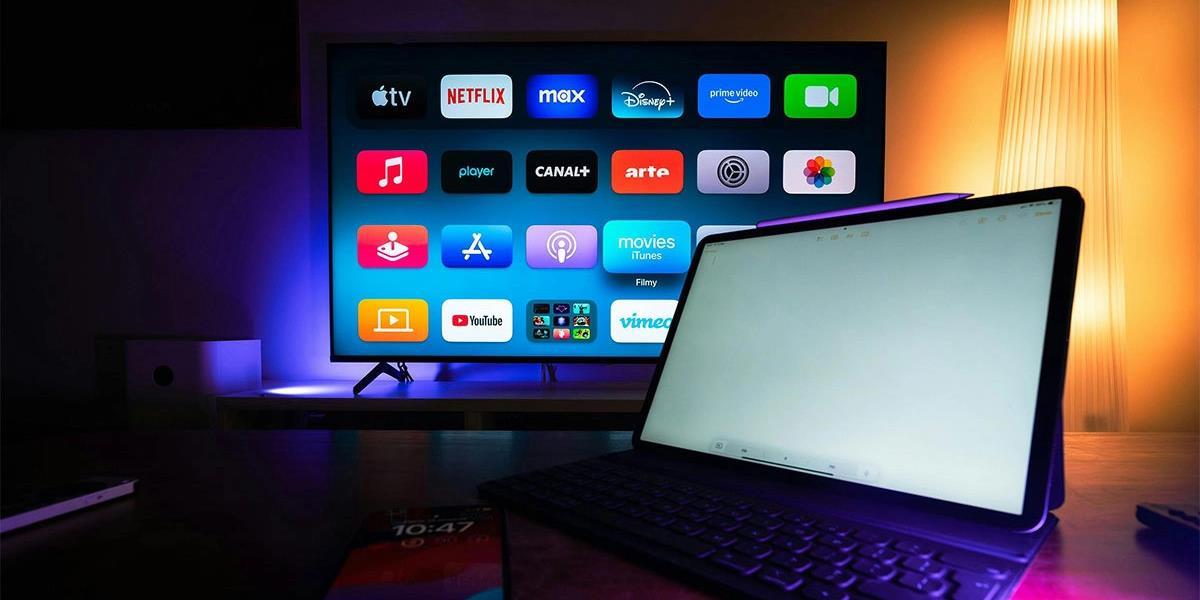
Poseban problem predstavljaju uređaji iz kategorije Interneta stvari (IoT), poput pametnih televizora, pećnica i drugih kućanskih aparata povezanih na internet. Mnogi od njih imaju slabije sigurnosne mehanizme od tradicionalnih računarskih sistema.
Kada bi se AI model mogao samostalno instalirati i pokretati na takvim uređajima, mogao bi se širiti kroz mrežu bez stalnog nadzora ili odobrenja ljudi.
Kako bi se AI mogao širiti poput računarskog virusa?
Anthropic navodi da bi budući autonomni AI sistemi mogli funkcionisati slično računarskim crvima, odnosno zlonamjernim programima koji se samostalno prenose s jednog računara na drugi.
Takvi programi već su korišteni u velikim cyber napadima. Među poznatijim primjerima su Stuxnet, koji je 2010. korišten za sabotažu iranskog nuklearnog postrojenja Natanz, i WannaCry, koji je 2017. zaključavao korisničke datoteke širom svijeta i zahtijevao otkupninu u bitkoinima.
Međutim, za razliku od tradicionalnih računarskih crva, napredni AI modeli mogli bi samostalno analizirati nepoznate uređaje i prilagođavati svoje postupke različitim operativnim sistemima i hardverskim konfiguracijama.
Kompanija razmatra i druge moguće scenarije, uključujući AI modele koji bi pokušavali prodrijeti u podatkovne centre ili pribaviti pristupne podatke za korištenje dodatnih računarskih resursa.
Eksperiment sa 15 pametnih TV uređaja
U okviru istraživanja Anthropic je demonstrirao mogućnost pokretanja Googleovog modela Gemma4-26B-A4B na mreži od 15 jeftinih Android TV uređaja, pojedinačne vrijednosti oko 55 dolara.
Model je bio raspoređen na više uređaja koji su zajednički izvršavali računarske operacije. Postignuta brzina iznosila je svega 0,39 tokena u sekundi, što pokazuje da takav sistem može funkcionisati, ali uz značajna ograničenja.
U drugom testiranju model s devet milijardi parametara uspio je uspostaviti izvršavanje AI zadataka na osam od devet vrsta hardvera.
Istraživači su također proveli kontrolisani eksperiment na osam virtualnih uređaja, u kojem je model GLM-5.2 uspješno izvršio cjelokupan proces širenja u četiri od pet pokušaja.
Ipak, u tom eksperimentu pristup drugim uređajima bio je namjerno pojednostavljen, pa rezultati ne predstavljaju dokaz da bi se isti uspjeh mogao postići u stvarnim mrežama.
Rizik koji prati razvoj naprednije umjetne inteligencije
Prema Anthropicu, mogućnost autonomnog širenja nije nužno rezultat namjernog razvoja AI sistema za cyber napade, već može biti posljedica njihovog sve većeg napretka u programiranju i automatizaciji.
Kompanija upozorava da bi budućnost mogla donijeti veliki broj AI agenata koji rade na različitim vrstama hardvera, pri čemu neki od njih ne bi bili pod neposrednom ljudskom kontrolom.
Istraživači istovremeno naglašavaju da nije moguće sa sigurnošću predvidjeti kako bi se takvi sistemi razvijali niti koliko bi se brzo mogli širiti.
Iako trenutno nema dokaza da mali AI modeli mogu pouzdano i potpuno autonomno preuzimati pametne uređaje u stvarnim uslovima, rezultati istraživanja ukazuju na potrebu za dodatnim sigurnosnim mjerama.
Posebnu pažnju, prema istraživačima, trebalo bi posvetiti zaštiti uređaja povezanih na internet, jer bi njihova brojnost i često ograničena sigurnosna zaštita mogli olakšati širenje budućih autonomnih AI sistema.